امنیت فیزیکی دیتاسنتر

دیتاسنترها به عنوان قلب سیستمهای اطلاعاتی و ذخیرهسازی دادههای حساس امروزه یکی از مهمترین زیرساختهای دیجیتال محسوب میشوند. با افزایش وابستگی سازمانها به دادهها و خدمات ابری، اهمیت امنیت فیزیکی این مراکز به عنوان یک لایه محافظت اولیه، بیش از پیش آشکار شده است. امنیت فیزیکی دیتاسنتر شامل مجموعهای از اقدامات و پروتکلهای طراحیشده برای محافظت از تجهیزات، دادهها و کارکنان در برابر تهدیدات خارجی و داخلی است. اما چه اقداماتی باید برای ایجاد یک محیط امن در دیتاسنترها انجام شود؟
چرا امنیت فیزیکی دیتاسنتر مهم است؟
امنیت فیزیکی دیتاسنتر به دلایل متعددی حیاتی است. نخست، این مراکز میزبان دادههای حساس سازمانها، از اطلاعات مالی گرفته تا دادههای شخصی کاربران هستند. هرگونه نفوذ فیزیکی یا خرابی میتواند منجر به از دست رفتن دادهها، نقض حریم خصوصی یا حتی توقف فعالیتهای تجاری شود. علاوه بر این، دیتاسنترها اغلب در معرض خطرات طبیعی مانند سیل، زلزله یا آتشسوزی قرار دارند که میتوانند به سرعت تجهیزات را از کار بیندازند. از سوی دیگر، تهدیدات انسانی مانند سرقت، خرابکاری یا نفوذ غیرمجاز نیز باید با سیستمهای امنیتی مناسب کنترل شوند.
یک دیتاسنتر امن نه تنها دادهها را محافظت میکند، بلکه اطمینان را برای مشتریان و کارکنان افزایش میدهد. سازمانهایی که از خدمات دیتاسنتر استفاده میکنند، انتظار دارند که دادههایشان در محیطی امن و قابل اعتماد ذخیره شوند. بنابراین، سرمایهگذاری در امنیت فیزیکی دیتاسنتر نه تنها یک الزام قانونی، بلکه یک نیاز استراتژیک برای حفظ اعتبار و رقابتپذیری است.
عناصر کلیدی امنیت فیزیکی دیتاسنتر
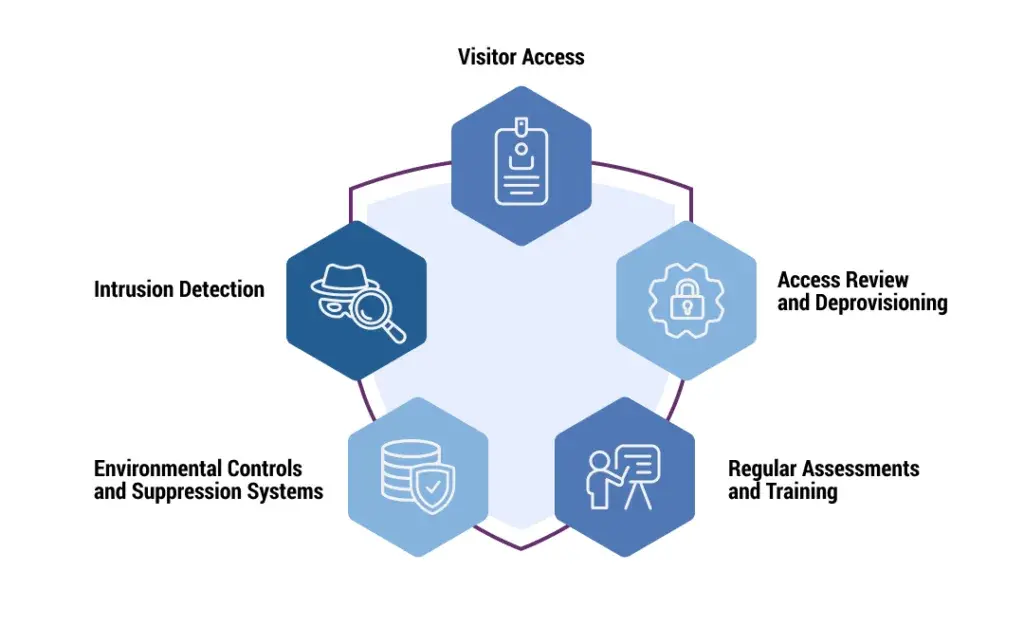
برای ایجاد یک سیستم امنیت فیزیکی مؤثر در دیتاسنتر، باید به چندین عنصر اساسی توجه کرد:
- کنترل دسترسی: محدود کردن دسترسی به مناطق حساس دیتاسنتر تنها به افراد مجاز، از طریق کارتهای شناسایی، کدهای دسترسی یا سیستمهای بیومتریک.
- نظارت و کنترل: استفاده از دوربینهای مدار بسته (CCTV)، سیستمهای تشخیص حرکت و سنسورهای حساس برای نظارت بر فعالیتهای مشکوک.
- سیستمهای هشداردهی: نصب آلارمهای صوتی و بصری برای هشدار در صورت نفوذ یا شرایط اضطراری.
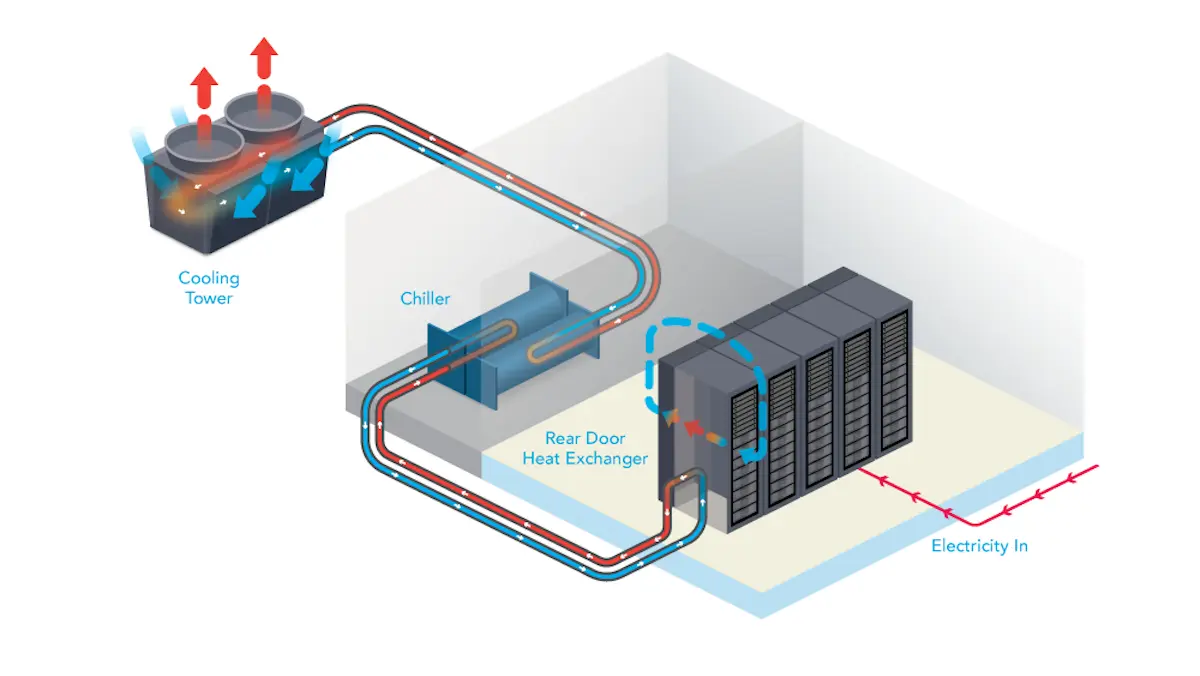
- کنترل محیطی: حفظ دمای مناسب، رطوبت و جریان هوا برای جلوگیری از آسیب به تجهیزات.
- پروتکلهای اضطراری: برنامهریزی برای پاسخگویی به حوادث مانند آتشسوزی، سیل یا قطع برق.
- آزمایش و بازبینی: انجام آزمونهای منظم امنیتی برای شناسایی و برطرف کردن نقاط ضعف.
هر یک از این عناصر باید به صورت یکپارچه و هماهنگ با یکدیگر عمل کنند تا یک لایه محافظت کامل ایجاد شود. برای مثال، یک سیستم کنترل دسترسی بدون نظارت موثر ممکن است در برابر نفوذهای فیزیکی آسیبپذیر باشد، یا یک سیستم آلارم بدون پروتکلهای پاسخگویی به حوادث، تنها به ایجاد ترس در کارکنان منجر میشود.
تهدیدات فیزیکی و راهکارهای مقابله با آنها
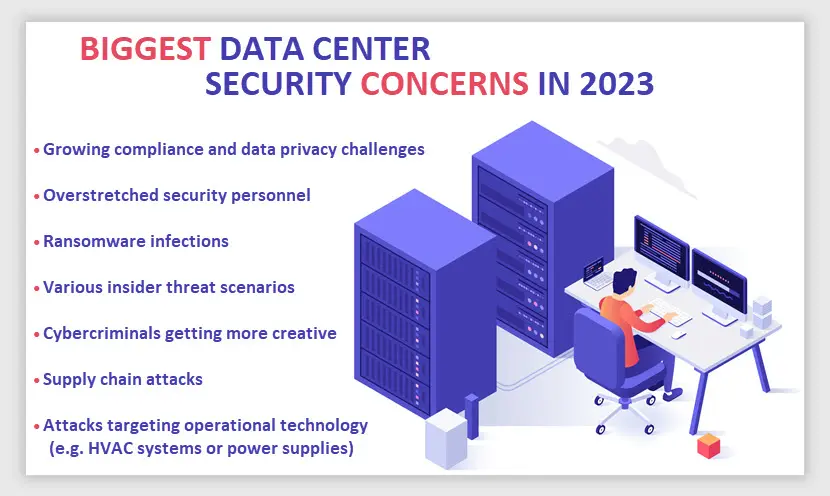
دیتاسنترها با تهدیدات فیزیکی مختلفی روبرو هستند که میتوانند به دادهها و تجهیزات آسیب برساند. شناخت این تهدیدات و آمادهسازی برای مقابله با آنها، یکی از اصول اساسی امنیت فیزیکی است.
- نفوذ غیرمجاز: افراد غیرمجاز ممکن است با استفاده از روشهای مختلف مانند سرقت کارتهای دسترسی یا فریب کارکنان، وارد دیتاسنتر شوند. برای مقابله با این تهدید، استفاده از سیستمهای شناسایی چندگانه (مانند کارت و کد) و آموزش کارکنان در مورد روشهای فریبکاری ضروری است.
- خرابکاری: برخی افراد ممکن است با قصد خرابکاری، تجهیزات را آسیب برسانند. نصب سیستمهای تشخیص حرکت و استفاده از مواد ضد خرابکاری برای تجهیزات حساس میتواند این تهدید را کاهش دهد.
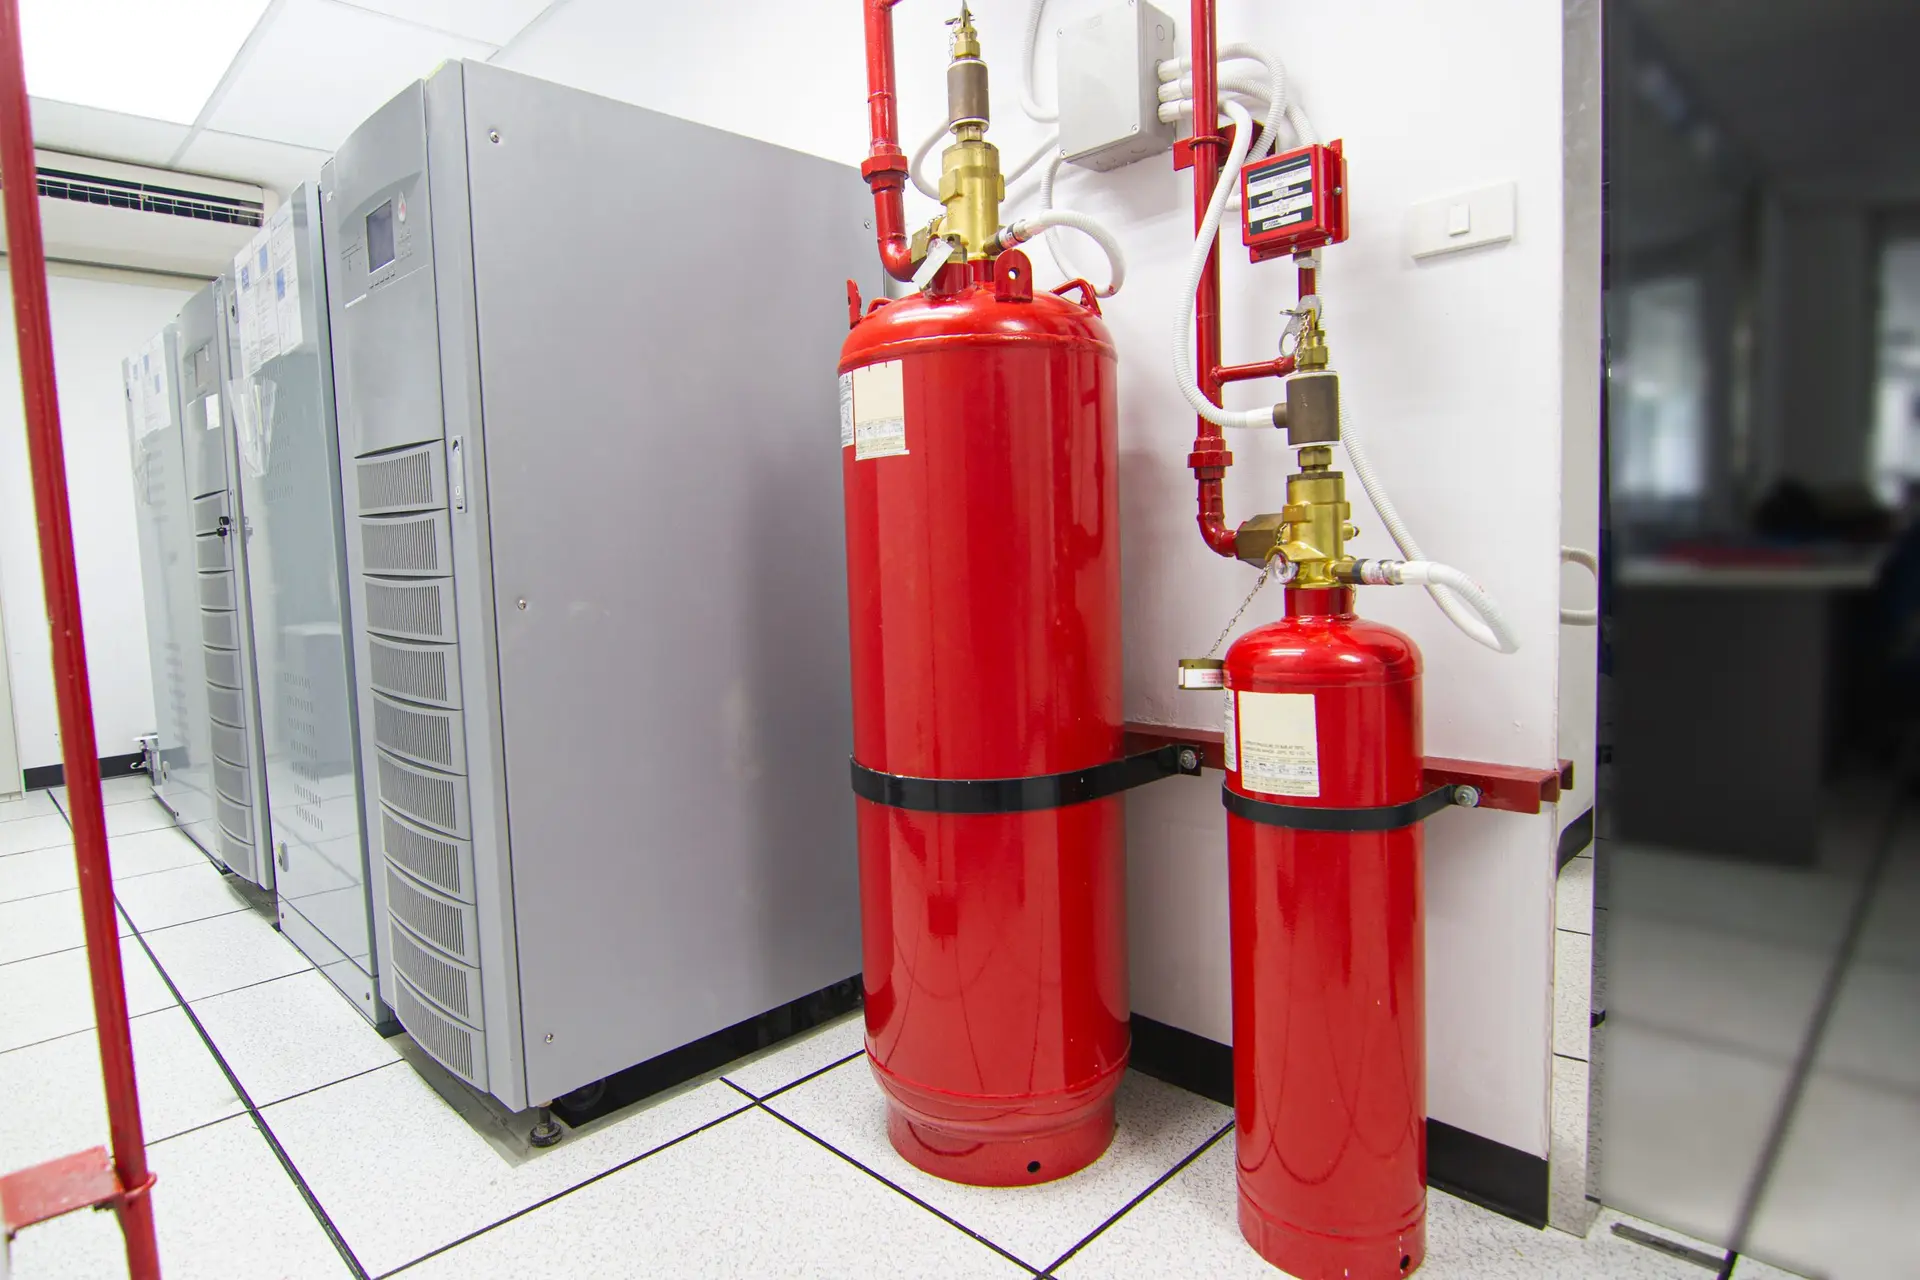
- آتشسوزی و انفجار: تجهیزات الکتریکی دیتاسنتر در معرض خطر آتشسوزی هستند. استفاده از سیستمهای خاموشکننده خودکار، حسگرهای دود و پروتکلهای تخلیه اضطراری میتواند از بروز خسارت جلوگیری کند.
- خطرات طبیعی: زلزله، سیل یا طوفان میتوانند به تجهیزات آسیب برسانند. طراحی دیتاسنتر با استانداردهای ضد زلزله، سیستمهای ذخیرهسازی داده در مکانهای امن و استفاده از ژنراتورهای پشتیبان میتواند در برابر این خطرات مقاومت کند.
- قطع برق: قطع برق میتواند منجر به از دست رفتن دادهها شود. استفاده از سیستمهای پشتیبان برق (UPS) و ژنراتورهای دیزلی برای تأمین برق اضطراری، یکی از راهکارهای اساسی است.
برای مقابله با این تهدیدات، طراحی دیتاسنتر باید از ابتدا با رویکردی امنیتی انجام شود. انتخاب مکان مناسب، استفاده از مواد ساختمانی مقاوم و طراحی سیستمهای امنیتی پیشرفته، میتواند در کاهش ریسکهای فیزیکی مؤثر باشد.
پروتکلهای اضطراری و مدیریت بحران
هرچند پیشگیری از تهدیدات فیزیکی اهمیت دارد، اما آمادهسازی برای شرایط اضطراری نیز ضروری است. پروتکلهای مدیریت بحران باید شامل مراحل مشخصی برای پاسخگویی به حوادث مختلف باشند. برای مثال:
- آتشسوزی: شناسایی سریع منبع آتش، فعالسازی سیستمهای خاموشکننده و تخلیه امن کارکنان و تجهیزات.
- سیل: استفاده از سیستمهای تخلیه آب، محافظت از تجهیزات در ارتفاع و انتقال دادهها به مکانهای امن.
- قطع برق: فعالسازی ژنراتورهای پشتیبان، انتقال به حالت ذخیرهسازی داده و جلوگیری از آسیب به تجهیزات.
- نفوذ غیرمجاز: فعالسازی آلارمها، قطع دسترسی به مناطق حساس و تماس با نیروهای امنیتی.
آزمایش منظم این پروتکلها با انجام تمرینهای شبیهسازی، به کارکنان کمک میکند تا در شرایط واقعی با آرامش عمل کنند. همچنین، داشتن یک تیم مدیریت بحران متمرکز که مسئولیت پاسخگویی به حوادث را بر عهده دارد، میتواند در کاهش زمان پاسخگویی و کاهش خسارات مؤثر باشد.
آزمایش و بهبود مداوم سیستمهای امنیتی
امنیت فیزیکی دیتاسنتر یک فرآیند است که باید به صورت مداوم ارزیابی و بهبود یابد. انجام آزمونهای امنیتی منظم، مانند بررسی نقاط ضعف در سیستمهای کنترل دسترسی، تست سیستمهای آلارم و بررسی پروتکلهای اضطراری، میتواند به شناسایی و برطرف کردن مشکلات قبل از بروز حادثه کمک کند.
از سوی دیگر، با توجه به پیشرفت فناوری، تهدیدات جدیدی نیز پدیدار میشوند. بنابراین، به روزرسانی سیستمهای امنیتی با استفاده از آخرین فناوریها و روشهای پیشرفته، مانند استفاده از هوش مصنوعی در تشخیص فعالیتهای مشکوک یا سیستمهای بیومتریک پیشرفته، میتواند سطح امنیت را افزایش دهد.
همچنین، آموزش کارکنان در مورد بهترین روشهای امنیتی و آگاهی از تهدیدات جدید، یکی از عوامل کلیدی در حفظ امنیت فیزیکی است. کارکنان باید با پروتکلهای امنیتی آشنا باشند و در صورت مشاهده هرگونه فعالیت مشکوک، اقدامات لازم را انجام دهند.
چالشهای امنیتی در دیتاسنترهای مدرن
با افزایش استفاده از فناوریهای جدید مانند رایانش ابری، اینترنت اشیا (IoT) و دادهکاوی، دیتاسنترها با چالشهای امنیتی جدیدی روبرو هستند. برای مثال:
- ارتباطات شبکه: افزایش تعداد دستگاههای متصل به شبکه در دیتاسنترها، خطر نفوذ از طریق نقاط ضعف شبکه را افزایش میدهد. استفاده از فایروالهای پیشرفته، سیستمهای تشخیص نفوذ (IDS) و رمزگذاری دادهها میتواند این ریسک را کاهش دهد.
- مدیریت هویت: با افزایش تعداد کاربران و دستگاههای متصل، مدیریت هویت و کنترل دسترسی به چالش تبدیل شده است. استفاده از سیستمهای شناسایی چندعاملی و مدیریت هویت و دسترسی (IAM) میتواند این مشکل را حل کند.
- امنیت داده: دادهها در دیتاسنترها به صورت دیجیتال و فیزیکی ذخیره میشوند. بنابراین، علاوه بر امنیت فیزیکی، باید به امنیت داده نیز توجه شود. استفاده از روشهای رمزگذاری، پشتیبانگیری منظم و کنترل دسترسی به دادهها، از جمله اقدامات ضروری است.
در این شرایط، یک رویکرد یکپارچه که امنیت فیزیکی و دیجیتال را با یکدیگر تلفیق کند، ضروری است. برای مثال، یک دیتاسنتر ممکن است از سیستمهای بیومتریک برای کنترل دسترسی فیزیکی استفاده کند، در حالی که در سطح دیجیتال، از رمزگذاری و مدیریت هویت برای محافظت از دادهها بهره میبرد.
در نهایت، امنیت فیزیکی دیتاسنتر یک فرآیند پیچیده و چندلایه است که نیاز به برنامهریزی دقیق، سرمایهگذاری مناسب و تعهد مداوم دارد. سازمانها باید با درک تهدیدات و استفاده از بهترین روشها، محیطی امن برای دادههای خود ایجاد کنند. برای اطلاعات بیشتر در مورد بهترین روشهای مدیریت دیتاسنتر و امنیت فیزیکی، میتوانید به مقالات مرتبط در نبض ملک مراجعه کنید.